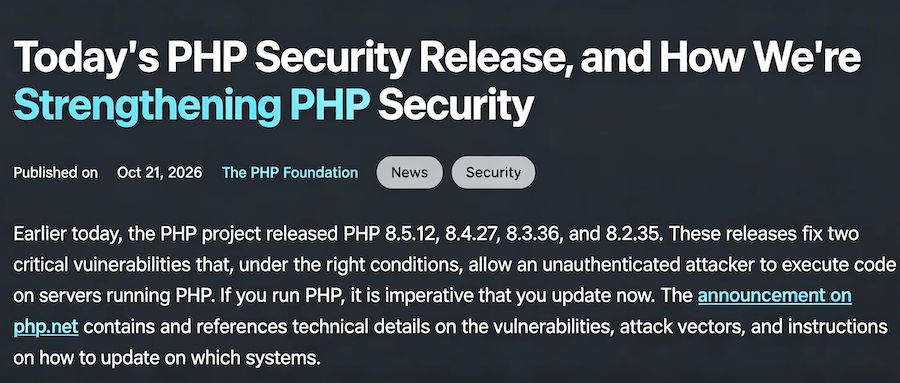
PHP两项9.2分高危漏洞修复:OpenAI与Wiz协助排查,官方提前发布补丁
PHP项目于10月21日发布安全更新,修复两项可导致远程代码执行的严重漏洞,CVSS 4.0评分均为9.2。漏洞涉及内存耗尽引发的内存损坏和过期全局状态导致的释放后使用问题,在Apache mod_php等环境下攻击者无需身份验证即可触发。此次排查由OpenAI的Patch the Planet项目提供支持,安全公司Calif、Wiz和Cloudflare参与协调。PHP已发布8.5.12、8.4.27、8.3.36和8.2.35四个维护版本,建议所有处理Web请求的PHP环境尽快升级。事件也显示,AI能加速漏洞发现,但修复、兼容性评估和版本发布仍依赖有限的核心维护团队。